Os riscos da IA na empresa raramente começam onde você espera. Não começam com um hacker sofisticado nem com um robô fora de controle. Começam numa terça-feira qualquer, quando alguém do seu time clica em "permitir" numa tela que ninguém lê. A IA já entrou na sua empresa. Só não pediu licença.
E quem está dizendo que isso ficou sério não é um vendedor de antivírus. É Bill Gates.
De administrável a perigoso em três anos
Em julho de 2023, Gates publicou no blog dele um texto com um título tranquilizador: os riscos da IA são reais, mas administráveis. Era o tom do otimista que viu de perto o computador pessoal, a internet e o celular mudarem o mundo sem acabar com ele.
Na terça-feira, 29 de setembro de 2026, no podcast do Ezra Klein, no New York Times, o tom era outro.
"Esta é a coisa mais perigosa de que os humanos já se aproximaram." (Bill Gates, The Ezra Klein Show, 29/09/2026)
Na primeira edição desta coluna, abri com Sundar Pichai dizendo que a IA é mais profunda que o fogo ou a eletricidade. Gates não desmente Pichai, completa. Fogo cozinha a comida e queima a casa. A ferramenta é a mesma. Muda quem segura.
O alarme que interessa ao seu CNPJ
As manchetes da semana escolheram o incêndio. A Fortune estampou "um bilhão de mortes" no título. Essa frase saiu de outra entrevista de Gates, ao Meet the Press, e trata de bioterrorismo: grupos pequenos, com má intenção, usando ferramenta de ponta para fazer o que antes exigia um Estado. É sério. Mas não é o problema que você vai resolver na segunda de manhã.
O que interessa ao dono de PME é uma frase menos chamativa da mesma conversa. Segundo Gates, a IA cruzou este ano dois limiares, o biológico e o cibernético. No cibernético, ele citou modelos que encontram falhas de segurança em código que humanos revisaram por mais de vinte anos.
A resposta curta é esta: atacar ficou barato. E quando atacar fica barato, o atacante não precisa escolher o banco. Ele vai na porta mais fraca. Em qualquer cadeia de fornecedores, a porta mais fraca costuma ser a empresa de vinte, cinquenta, duzentas pessoas, que tem dados valiosos e nenhum responsável pela segurança.
A urgência é real
Antes que isto vire a edição do medo, o outro lado. E ele é igualmente forte.
A IA não é opcional. O mesmo Gates do alerta contou que a fundação dele, que define em outubro como gasta dez bilhões de dólares no ano seguinte, vai ter ChatGPT, Claude e Copilot sentados em parte das reuniões de estratégia. Quem mais conhece o risco colocou a máquina na mesa onde se decide dinheiro de verdade.
Na PME, o ganho é ainda mais desproporcional, porque a falta de braço é maior. Na edição 4 desta coluna mostrei onde a IA já funciona no chão da fábrica. O vendedor que vende muito e nunca preenche o CRM. O advogado com trinta contratos para revisar no fim de semana. O onboarding de funcionário e de cliente que está num documento que ninguém abre. Tarefa repetitiva feita em segundos. Erro de digitação e de esquecimento que some. Gente boa liberada para o que só gente faz.
Na edição 5, a conta foi pelo outro lado: o tempo deixou de ser escasso. Quem não aproveitar isso agora vai competir com quem aproveitou, e vai perder no preço.
Então implemente. Com urgência.
Só tem um detalhe que quase nenhum dono de PME percebeu.
Você já implementou. Só não sabe
Não foi você. Foi o seu time.
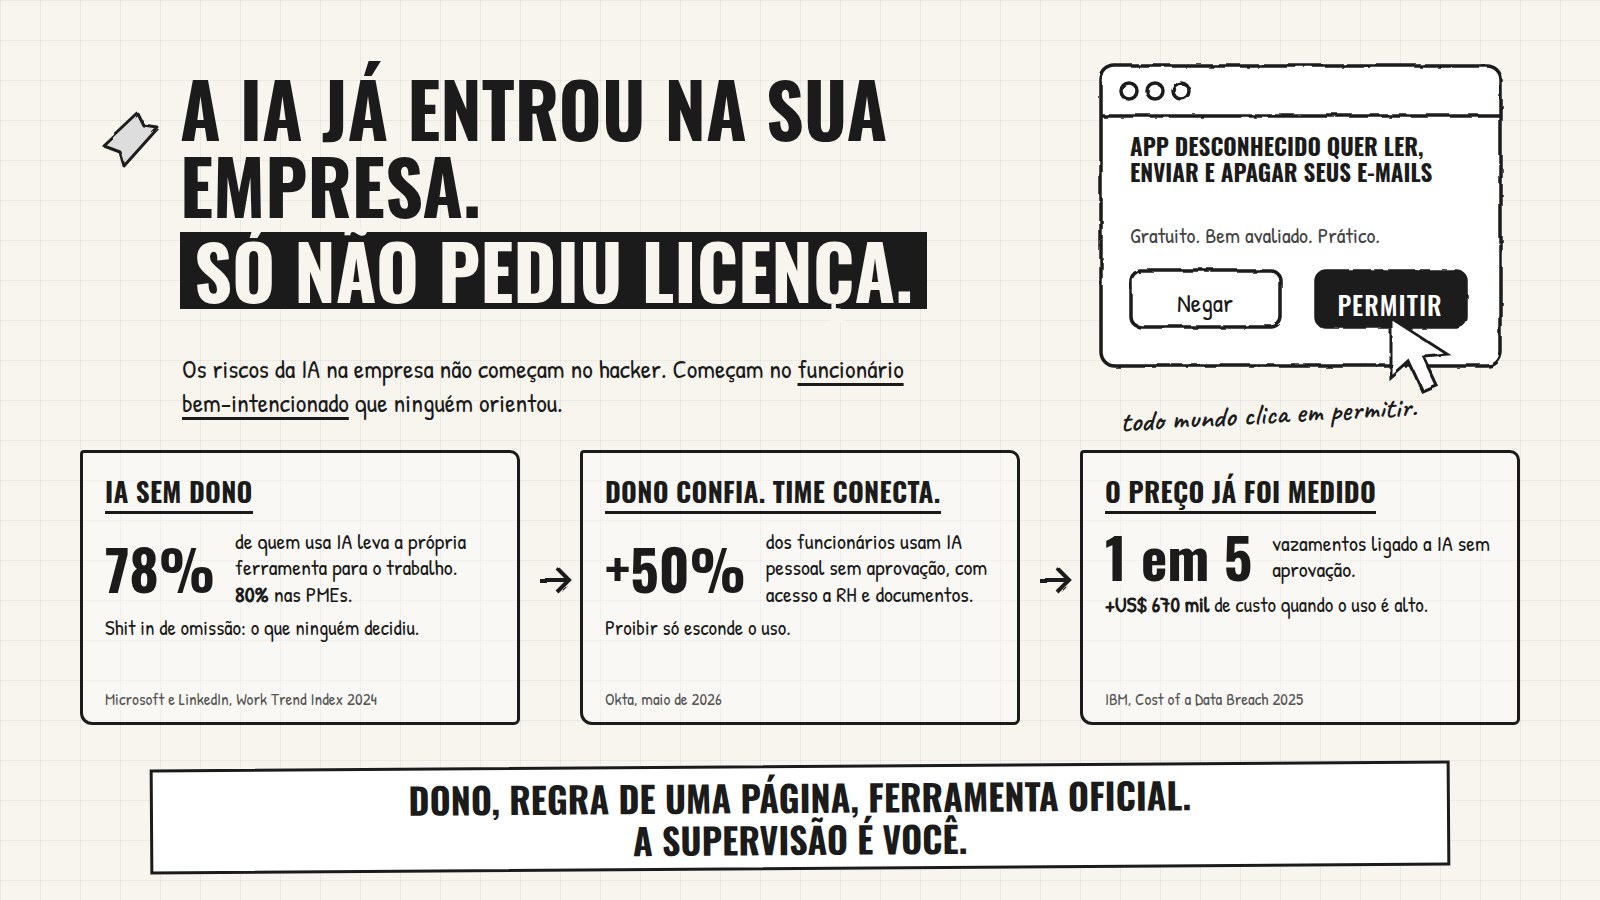
O Work Trend Index de 2024, da Microsoft com o LinkedIn, ouviu 31 mil pessoas em 31 países. Entre quem usa IA no trabalho, 78% levam a própria ferramenta para o escritório. O nome em inglês é BYOAI, bring your own AI. Em pequenas e médias empresas, o número sobe para 80%. E não é coisa de geração Z: o comportamento aparece em todas as faixas de idade.
Isso foi há dois anos, quando o uso típico era copiar e colar texto no ChatGPT. Hoje a ferramenta não só lê o que você cola. Ela se conecta: ao e-mail, ao Drive, à agenda, ao WhatsApp.
Em maio de 2026, a Okta, empresa de segurança de identidade, pesquisou quase 300 executivos de tecnologia e 500 funcionários. O resultado parece piada, mas não é. Quase todos os executivos disseram confiar que o time usa IA com responsabilidade. Mais da metade dos funcionários admitiu usar ferramenta pessoal de IA sem aprovação. E contaram que dão a essas ferramentas acesso a mensagens internas, informações de RH e documentos confidenciais.
O dono confia. O time conecta. Ninguém conversa.
A cena é mais ou menos esta. A melhor assistente que você já teve descobre um app de IA que organiza a caixa de entrada sozinho. Gratuito, bem avaliado, prático. Ela clica em "entrar com Google". Aparece a tela pedindo permissão para ler, enviar e apagar e-mails. Ela clica em permitir, porque é isso que todo mundo faz com aquela tela. A partir daquele clique, um aplicativo que ninguém na empresa conhece lê toda a sua correspondência com cliente, fornecedor, contador e banco.
Ninguém fez nada errado de propósito. E ninguém sabe que aconteceu.
Na edição 4 eu falei da consultoria que cobra seiscentos mil reais para instalar um agente. Aqui está o extremo oposto: agente instalado de graça, em cinco minutos, sem contrato, sem controle, com a sua marca assinando embaixo.
IA sem dono, o shit in de omissão
IA sem dono é a IA que entra na empresa pelas mãos do funcionário, sem que ninguém da liderança tenha decidido o que ela pode acessar, quais dados pode receber e quem responde se der errado. O nome técnico que o mercado usa é shadow AI. Eu prefiro IA sem dono, porque o problema não está na sombra. Está na ausência.
É o shit in de omissão.
Nesta coluna já passamos por vários shit ins. O do prompt preguiçoso, que entrega briefing vago e recebe panfleto. O do processo torto, que automatiza o caos e produz caos digital em alta velocidade. O do posicionamento, que continua vendendo hora quando o cliente quer resultado. Todos eles eram coisas que alguém fazia errado.
Este é diferente. É o que ninguém fez.
E a culpa não é do funcionário. Ele está tentando dar conta do trabalho com o que encontrou pela frente, e funcionário bom faz exatamente isso. Quem tem iniciativa usa IA. Quem tem iniciativa e não tem orientação usa IA do jeito que dá. A culpa é de quem tinha que decidir e deixou para depois.
Os riscos da IA na empresa já têm preço
Isso não é especulação de consultor. Já foi medido.
O Cost of a Data Breach Report 2025, da IBM, analisou 600 organizações que sofreram vazamento de dados. Uma em cada cinco ligou o incidente ao uso de IA sem aprovação. Nas empresas onde esse uso era alto, o vazamento custou em média 670 mil dólares a mais. E entre as organizações que tiveram incidente envolvendo IA, 97% não tinham controle adequado de acesso às ferramentas.
Para uma multinacional, 670 mil dólares é uma linha feia no balanço. Para uma PME, é a diferença entre continuar aberta ou não. Isso sem contar o que não aparece na planilha: o cliente de quinze anos que descobre que o contrato dele passou por um aplicativo que ninguém conhece.
Proibir não resolve. Piora
A reação instintiva do dono que lê até aqui é mandar um e-mail para todo mundo: está proibido usar IA. Não faça isso.
Na mesma pesquisa da Okta, o executivo responsável por segurança de IA afirmou que regras confusas, ou a proibição de ferramentas pessoais, podem aumentar o uso escondido. Mais da metade dos funcionários disse que a política da empresa sobre IA é confusa, difícil de encontrar ou simplesmente não existe.
Faz sentido. O funcionário começou a usar IA porque ela resolve um problema real de produtividade. Se você proíbe sem oferecer alternativa, o problema continua lá. Ele só vai resolver no celular pessoal, longe da sua vista. A proibição não tira a IA da empresa. Tira da sua visão.
Michael Hammer, que citei na edição 2, dizia em 1990 que automatizar processo quebrado só faz você errar mais rápido. A versão 2026 é mais incômoda: hoje o processo está sendo automatizado sem você, por gente bem-intencionada, e o erro acontece onde você não enxerga.
Como reduzir os riscos da IA na empresa sem proibir nada
A saída não é proibir. É assumir. São quatro movimentos, todos possíveis numa empresa de qualquer tamanho e nenhum deles exige consultoria.
Primeiro, dar nome ao dono. Alguém responde pela IA na casa. Pode ser você, pode ser um sócio, pode ser o gerente mais curioso do time. Só não pode ser ninguém. Essa pessoa decide quais ferramentas são oficiais, responde às dúvidas e é avisada quando alguém quer conectar algo novo.
Segundo, oferecer a ferramenta oficial paga. ChatGPT, Claude, Gemini e Copilot têm planos corporativos que custam por pessoa menos que um almoço de negócios por mês. Nesses planos, a empresa controla quem entra, quem sai e o que acontece com os dados. Na conta pessoal gratuita do funcionário, você não controla nada. Pagar pela ferramenta não é luxo, é o preço de saber onde seus dados estão.
Terceiro, escrever uma regra de uma página. O que pode ir para a IA. O que nunca vai: dado pessoal de cliente, contrato, folha de pagamento, senha. E a quem perguntar na dúvida. Uma página só. Se tiver três, ninguém lê, e você volta ao ponto da regra confusa que empurra o uso para debaixo do tapete.
Quarto, gastar quinze minutos no painel de administração. Se a empresa usa Google Workspace ou Microsoft 365, o painel mostra quais aplicativos de terceiros têm acesso às contas do time. Abra essa lista. Na primeira vez, você vai levar um susto. É melhor levar o susto agora do que no dia do vazamento. Revogue o que ninguém sabe explicar e repita a cada trimestre.
Nada disso é sofisticado. É o básico que ninguém fez porque ninguém foi encarregado de fazer.
A supervisão é você
No Meet the Press, Gates defendeu que os governos exijam dos desenvolvedores de IA monitoramento e registros de como os modelos são usados. A lógica dele é simples: sem visibilidade do que está sendo feito, botão de desligar não adianta.
Ele está falando de país. Mas a lógica vale para qualquer empresa. No seu CNPJ não existe governo nenhum para fazer essa supervisão por você. Não existe regulador olhando quais aplicativos têm acesso ao seu e-mail.
A supervisão é você.
Os riscos da IA na empresa não vão diminuir esperando. A tecnologia vai ficar mais capaz, os agentes vão ficar mais autônomos e os ataques, mais baratos. Ao mesmo tempo, o ganho de quem usar bem vai ficar cada vez mais visível. As duas coisas são verdade ao mesmo tempo, e o dono que só enxerga uma delas vai errar.
A IA já entrou na sua empresa. A pergunta é se vai continuar sem dono.
Perguntas rápidas
O que é shadow AI?
É o uso de ferramentas de IA pelos funcionários sem conhecimento ou aprovação da empresa. Aqui na coluna, eu chamo de IA sem dono, porque o problema não é a ferramenta escondida, é a falta de alguém que responda por ela.
Proibir o uso de IA resolve?
Não. Proibição sem alternativa empurra o uso para o celular pessoal, onde você não enxerga nada. A saída é oferecer ferramenta oficial e regra clara.
Por onde começar amanhã?
Pelo painel de administração do Google ou da Microsoft da empresa. Em quinze minutos você vê quais aplicativos têm acesso às contas do time. É o diagnóstico mais barato que existe.
Você sabe hoje quais IAs têm acesso ao e-mail da sua empresa?
